BSI Cloud Computing Compliance Criteria Catalogue · Für Data Center

C5:2026

Cloud-Sicherheitsnachweis für Rechenzentren und Cloud-Anbieter – durch Wirtschaftsprüfer testiert und auf bestehende Managementsysteme aufgesetzt.

C5 als Voraussetzung für
Enterprise- und Hyperscaler-Kunden:
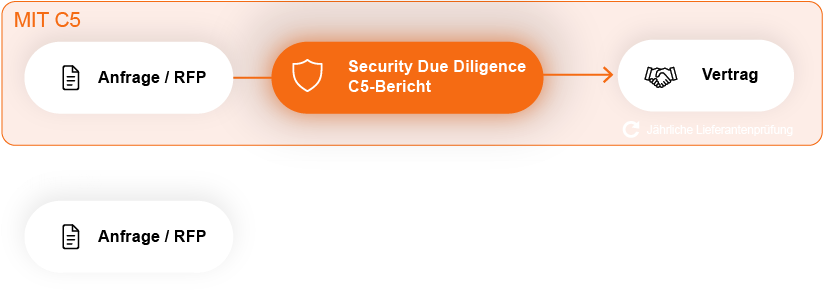
ISO 27001 als Grundlage des C5-Testats

Der C5 setzt ein ISO/IEC-27001-konformes ISMS voraus (OIS-01), das verschärfende Zusatzkriterium sogar eine gültige Zertifizierung. Eine bestehende Zertifizierung deckt den Kern ab, ersetzt aber kein C5-Kriterium: cloud-spezifische Härtung, Mandantentrennung, Transparenzangaben und Kundenkontrollen kommen hinzu.

Heartland führt beides in einem Kontrollsystem zusammen – einmal aufgebaut, mehrfach nachgewiesen.

Was sich mit C5:2026 ändert

C5:2026 löst C5:2020 ab: 168 Kriterien in 17 Bereichen, dazu 6 General Conditions zu Recht, Verfügbarkeit, Subdienstleistern und Datenlokationen. Neu sind das Shared Security Responsibility Model, Threat Intelligence, Confidential Computing und Container-Management sowie schärfere Anforderungen an Identitäten, Kryptographie und Entwicklung.

Wer jetzt startet, setzt direkt auf C5:2026 auf.

Umsetzung des C5 mit Heartland

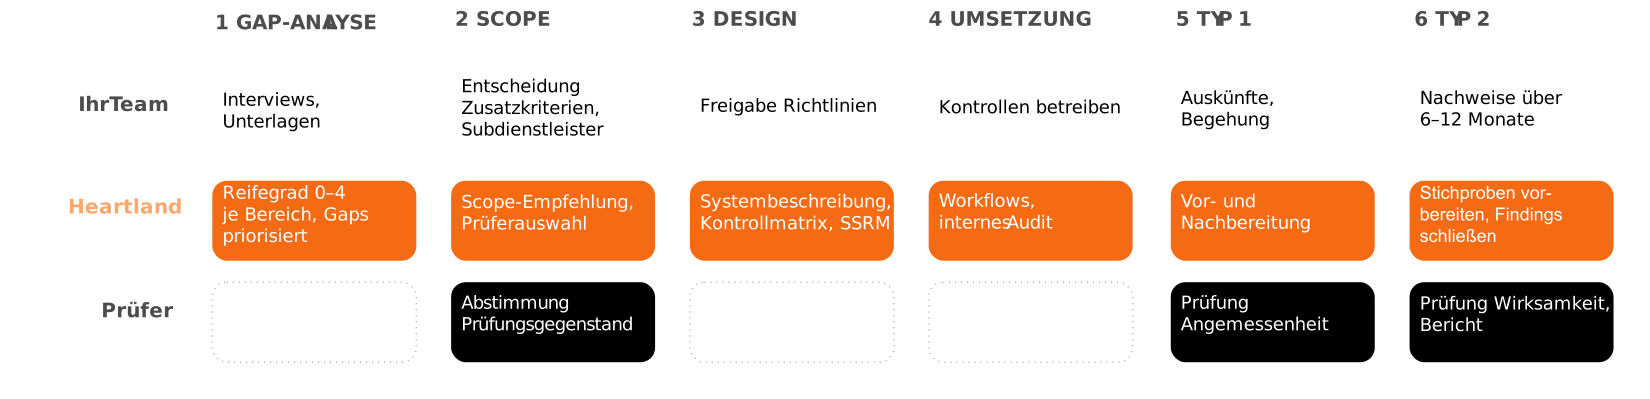
Heartland baut das Kontrollsystem in Ihrer vorhandenen Tool-Landschaft auf: Dokumentation in SharePoint oder Confluence, Workflows in Microsoft 365 oder Jira, kein zweiter Datenbestand und keine Plattformbindung. Von der Gap-Analyse über Scope und Systembeschreibung bis zur Abstimmung mit dem Prüfer bleibt ein Ansprechpartner verantwortlich.

So entstehen die Nachweise dort, wo ohnehin gearbeitet wird – Jahr für Jahr.

Aufwand und Kosten eines C5-Testats

Die Kosten bestehen aus zwei getrennten Posten: dem Beratungsaufwand für Aufbau und Nachweisführung und dem Honorar des Wirtschaftsprüfers für Typ 1 und Typ 2. Der Beratungsaufwand hängt vom Servicemodell, vom Scope und davon ab, wie weit Ihr ISMS trägt – zusätzliche Lizenzen entstehen im Heartland Approach nicht.

Im C5 Readiness Check beziffern wir beides, bevor Sie entscheiden.

C5
Drei Nachweise,
drei Ebenen,
ein Management­system.
C5 setzt ein ISO-27001-konformes ISMS voraus; die DIN EN 50600 liefert die Infrastruktur-Nachweise.
DIE 17 KRITERIENBEREICHE – WER LIEFERT DEN NACHWEIS
PS
OPS
BCM
BCM
SP
HR
AM
SSO
SIM
COM
COM
CRY
COS
PI
DEV
PSS
INQ
GC
>
DIN EN 50600 liefert
>
ISO 27001 deckt ab
>
C5-spezifisch – bauen wir mit Ihnen auf
DER MASSSTAB
Der Kriterienkatalog C5:2026
168 Kriterien in 17 Bereichen – was der Wirtschaftsprüfer sehen will. Kein Zertifikat, sondern ein Testat: Ob ein Kriterium erfüllt ist, entscheidet der Prüfer.
168
17
6
3
Kriterien
Kriterienbereiche
Kriterienarten: Basis · AS · AC
General Conditions
Transparenzangaben: Recht, SLAs, Subdienstleister, Datenlokationen · Neu in 2026: Shared Security Responsibility Model, korrespondierende Kundenkriterien
Der Heartland C5 Approach
Ihr C5-System.
Dort, wo Ihr Team
arbeitet.
Wir bauen die Anforderungen, Kontrollen und Nachweise in Ihre bestehenden Systeme und Workflows ein - von der Gap-Analyse bis zum Testat.

5 Gründe für Heartland

Ein Kontrollsystem für C5, ISO 27001 und DIN EN 50600

Einmal nachweisen, mehrfach nutzen.

Keine Zusatzsoftware

Wir arbeiten in Ihren bestehenden Tools und Systemen.

Ein Ansprechpartner bis zum Bericht

Von der Gap-Analyse bis zur Abstimmung mit dem Prüfer.

Heartland NIS-2 ISMS - Umfassende SIcherheit
Heartland NIS-2 ISMS - Software Freiheit
Heartland NIS-2 ISMS - Neue Wertschöpfung
Heartland NIS-2 ISMS -  keine Folgekosten
Heartland NIS-2 ISMS - in weniger als 4 Monaten

Prüferperspektive von Anfang an

Wir bauen das, was der Wirtschaftsprüfer sehen will – nicht mehr, nicht weniger.

Rechenzentrums-Erfahrung

DIN EN 50600 und ISO 27001 für Colocation- und AI-Rechenzentren.
FEATURED SUCCESS STORY
Polarise – vom ISMS zum C5:2026
Time-to-Certification
3 Monate
Lead Advisory
ISMS & Audit
Certification
ISO 27001
ISO 9001
Read Case Study
Learn more
DAS HERZSTÜCK DES HEARTLAND APPROACHS
Workflow Automatisierung
Regelbasierte Abläufe erzeugen die Nachweise, die der Prüfer im Betrachtungszeitraum sehen will: Zutrittsreviews, Rezertifizierungen, Notfalltests, Ticket-Stichproben. Aufgaben und Prüfungen laufen in Microsoft 365, Jira oder vergleichbaren Plattformen – revisionssicher, Jahr für Jahr. Wir integrieren Compliance-Prozesse in Ihre bestehenden Systeme statt eine Plattform zu lizenzieren.
Heartland solutions
Ihr Partner für Cloud-Sicherheit nach BSI C5.