BSI C5 · Für Data Center

C5:2026

Der Cloud-Sicherheitsnachweis für Rechenzentren – testiert vom Wirtschaftsprüfer, aufgesetzt auf Ihr Managementsystem.

Voraussetzung für
Enterprise- und Hyperscaler-Kunden
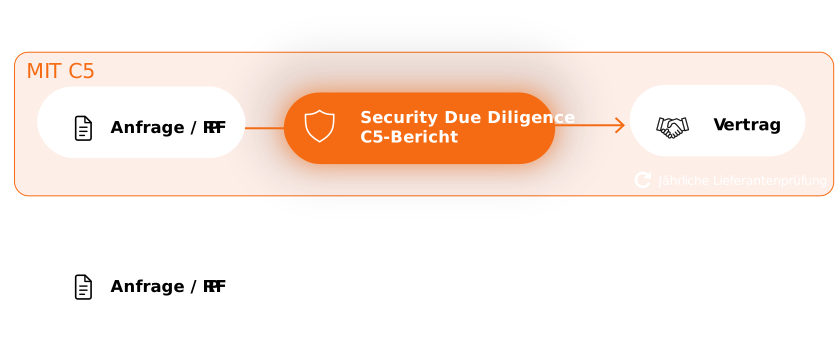
Vertriebsprozess mit und ohne C5-Testat: Mit C5-Bericht führt die Security Due Diligence zum Vertrag, ohne C5 kein Vertragsabschluss
ISO 27001 als Grundlage des C5-Testats

Der C5 setzt ein ISO-27001-konformes ISMS voraus (OIS-01), das verschärfende Zusatzkriterium sogar eine gültige Zertifizierung. Eine bestehende Zertifizierung deckt den Kern ab, ersetzt aber kein C5-Kriterium: cloud-spezifische Härtung, Mandantentrennung, Transparenzangaben und Kundenkontrollen kommen hinzu.

Heartland führt beides in einem Kontrollsystem zusammen – einmal aufgebaut, mehrfach nachgewiesen.

Was sich mit C5:2026 ändert

C5:2026 löst C5:2020 ab: 168 Kriterien in 17 Bereichen, dazu 6 General Conditions zu Recht, Verfügbarkeit, Subdienstleistern und Datenlokationen. Neu sind das Shared Security Responsibility Model, Threat Intelligence, Confidential Computing und Container-Management sowie schärfere Anforderungen an Identitäten, Kryptographie und Entwicklung.

Wer jetzt startet, setzt direkt auf C5:2026 auf.

Umsetzung des C5 mit Heartland

Heartland baut das Kontrollsystem in Ihrer vorhandenen Tool-Landschaft auf: Dokumentation in SharePoint oder Confluence, Workflows in Microsoft 365 oder Jira, kein zweiter Datenbestand und keine Plattformbindung. Von der Gap-Analyse über Scope und Systembeschreibung bis zur Abstimmung mit dem Prüfer bleibt ein Ansprechpartner verantwortlich.

So entstehen die Nachweise dort, wo ohnehin gearbeitet wird – Jahr für Jahr.

Aufwand und Kosten eines C5-Testats

Die Kosten bestehen aus zwei getrennten Posten: dem Beratungsaufwand für Aufbau und Nachweisführung und dem Honorar des Wirtschaftsprüfers für Typ 1 und Typ 2. Der Beratungsaufwand hängt vom Servicemodell, vom Scope und davon ab, wie weit Ihr ISMS trägt – zusätzliche Lizenzen entstehen im Heartland Approach nicht.

Im C5 Readiness Check beziffern wir beides, bevor Sie entscheiden.

C5
Der Heartland C5 Approach
Ihr C5-System.
Dort, wo Ihr Team
arbeitet.
Wir bauen die Anforderungen, Kontrollen und Nachweise in Ihre bestehenden Systeme und Workflows ein - von der Gap-Analyse bis zum Testat.
In Ihren Tools
SharePoint, Confluence, Microsoft 365, Jira
Kein Lock-in
Kein zweiter Datenbestand, keine Plattform-Bindung.
Ein Ansprechpartner
Von der Gap-Analyse bis zum Wirtschaftsprüfer.
Jährliche Nachweise
Im normalen Arbeitsfluss, Jahr für Jahr.
In Ihren Tools
SharePoint, Confluence, Microsoft 365, Jira
Kein Lock-in
Kein zweiter Datenbestand, keine Plattform-Bindung.
Ein Ansprechpartner
Von der Gap-Analyse bis zum Wirtschaftsprüfer.
Jährliche Nachweise
Im normalen Arbeitsfluss, Jahr für Jahr.
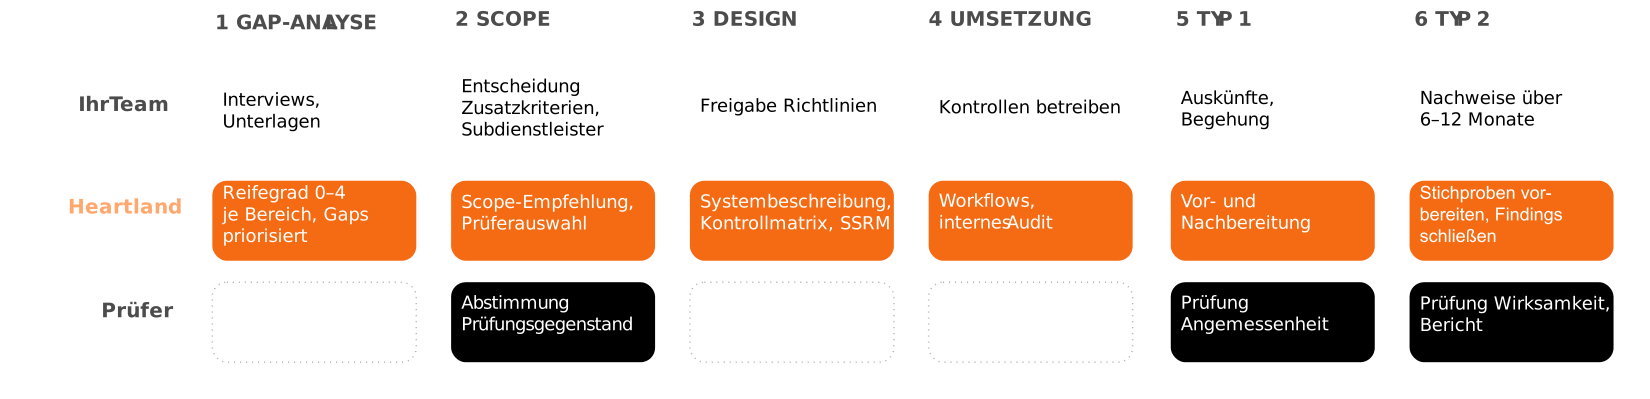
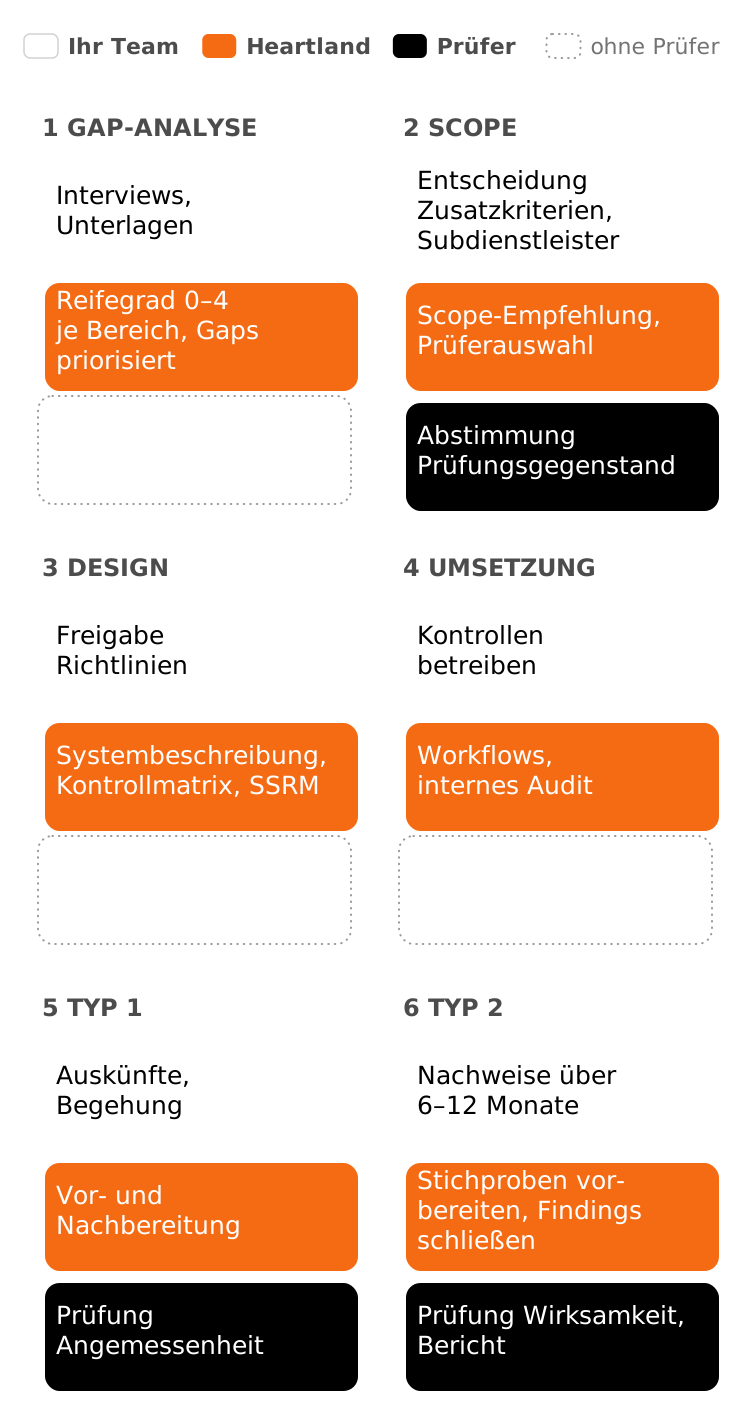
Ablauf zum C5-Testat in 6 Phasen – Gap-Analyse, Scope, Design, Umsetzung, Typ 1 und Typ 2 – mit Aufgaben von Kunde, Heartland und Prüfer
DAS HERZSTÜCK DES HEARTLAND APPROACHS
Nachweise entstehen im Arbeitsalltag
Regelbasierte Abläufe erzeugen die Nachweise, die der Prüfer im Betrachtungszeitraum sehen will: Zutrittsreviews, Rezertifizierungen, Notfalltests, Ticket-Stichproben. Aufgaben und Prüfungen laufen in Microsoft 365, Jira oder vergleichbaren Plattformen – revisionssicher, Jahr für Jahr. Wir integrieren Compliance-Prozesse in Ihre bestehenden Systeme statt eine Plattform zu lizenzieren.
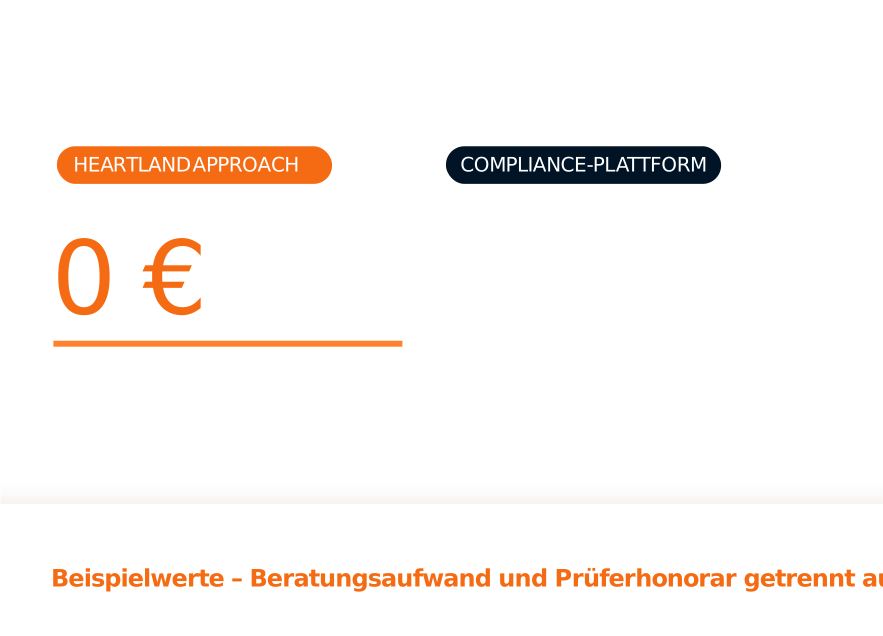
Kostenvergleich: Heartland Approach ohne zusätzliche Lizenzen gegenüber kumulierten Lizenzkosten einer Compliance-Plattform über drei Jahre

Warum Heartland

Ohne Parallelstrukturen

C5, ISO 27001 und DIN EN 50600 in einem integrierten Kontrollsystem.

Keine Zusatzsoftware

Wir arbeiten in Ihren bestehenden Tools und Systemen.

Ein Ansprechpartner bis zum Bericht

Von der Gap-Analyse bis zur Abstimmung mit dem Prüfer.

Heartland NIS-2 ISMS - Umfassende SIcherheit
Heartland NIS-2 ISMS - Software Freiheit
Heartland NIS-2 ISMS - Neue Wertschöpfung
Heartland NIS-2 ISMS -  keine Folgekosten
Heartland NIS-2 ISMS - in weniger als 4 Monaten

Prüferperspektive von Anfang an

Wir bauen das, was der Wirtschaftsprüfer sehen will.

Rechenzentrums-Erfahrung

DIN EN 50600 und ISO 27001 für Colocation- und AI-Rechenzentren.
Von der Infrastruktur zum Testat –
in klarer Hierarchie.
DIN EN 50600 sichert die Infrastruktur, ISO 27001 das Managementsystem – darauf baut das C5-Testat für Ihren Cloud-Service auf.
Ebene 1 Infrastruktur: DIN EN 50600 Zertifikat für Verfügbarkeit, Redundanz und physische Sicherheit im Rechenzentrum
DIN EN 50600 Liefert:
PS
OPS
BCM
Ebene 2 Managementsystem: ISO 27001 Zertifikat einer akkreditierten Zertifizierungsstelle
ISO 27001 deckt ab:
OIS
SP
HR
AM
SSO
SIM
COM
Ebene 3 Cloud Service: C5:2026 Testat Typ 2 mit 168 Kriterien, Systembeschreibung und Wirksamkeitsprüfung
C5-spezifisch – bauen wir mit Ihnen auf:
IAM
CRY
COS
PI
DEV
PSS
INQ
GC
Von ISO 27001 zu C5:2026
Was Ihre ISO 27001 schon abdeckt – und was C5:2026 neu verlangt
Eine bestehende Zertifizierung deckt den Kern ab, ersetzt aber kein C5-Kriterium.
Ihre Basis · ISO 27001
C5 setzt ein ISO-27001-konformes ISMS voraus (OIS-01); ein strengeres Zusatzkriterium verlangt eine gültige Zertifizierung.
+ Cloud-Härtung
+ Mandantentrennung
+ Transparenzangaben
+ Kundenkontrollen
Neu in C5:2026
C5:2026 ersetzt C5:2020 – mit strengeren Anforderungen an Identitäten, Kryptografie und Entwicklung. Dazu 6 General Conditions zu Recht, Verfügbarkeit, Subdienstleistern und Datenstandorten.
Shared Security Responsibility Model
Threat Intelligence
Confidential Computing
Container Management
168
17
6
3
Kriterien
Kriterienbereiche
General Conditions
Kriterienarten: Basis · AS · AC
Kein Zertifikat, sondern ein Testat: Der Wirtschaftsprüfer entscheidet, ob jedes Kriterium erfüllt ist. Heartland verbindet ISO 27001 und C5 in einem Kontrollsystem.
Heartland solutions
Ihr Partner für Cloud-Sicherheit nach BSI C5.